信息技術(shù)咨詢協(xié)議 技術(shù)咨詢的核心要素與實務(wù)指南
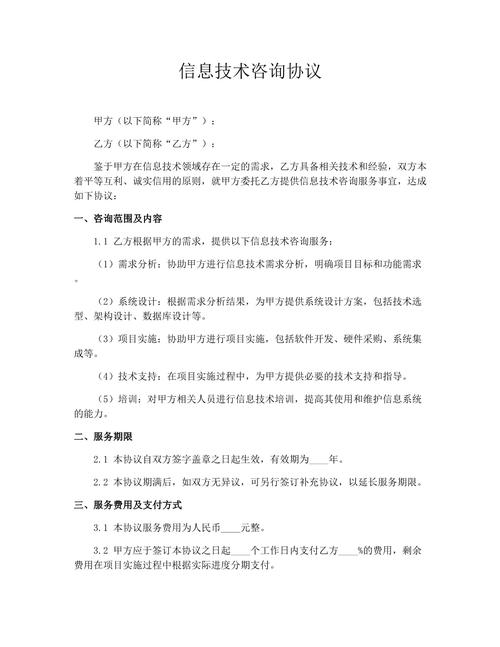
在數(shù)字化轉(zhuǎn)型浪潮中,信息技術(shù)(IT)咨詢已成為企業(yè)提升競爭力、優(yōu)化運營效率的關(guān)鍵手段。而一份嚴謹、完善的《信息技術(shù)咨詢協(xié)議》則是保障咨詢項目順利開展、明確雙方權(quán)責的法律基石。本文將圍繞“技術(shù)咨詢”這一核心,解析IT咨詢協(xié)議的關(guān)鍵條款、常見風險及實務(wù)建議,幫助委托方與咨詢方構(gòu)建高效、互信的合作關(guān)系。
一、技術(shù)咨詢的定義與IT咨詢的特性
技術(shù)咨詢,通常指一方(咨詢方)運用其專業(yè)知識、技能和經(jīng)驗,就特定技術(shù)項目向另一方(委托方)提供可行性論證、技術(shù)預測、專題調(diào)查、分析評價、解決方案等智力服務(wù)。在IT領(lǐng)域,技術(shù)咨詢進一步細化為:信息化戰(zhàn)略規(guī)劃、系統(tǒng)架構(gòu)設(shè)計、軟件開發(fā)管理、數(shù)據(jù)治理、網(wǎng)絡(luò)安全評估、云計算遷移、AI應用咨詢等。其特點在于:
- 知識密集:交付物多為報告、方案、建議,而非實體產(chǎn)品。
- 動態(tài)迭代:技術(shù)更新快,咨詢范圍常需靈活調(diào)整。
- 成果主觀性:咨詢質(zhì)量難以量化,易引發(fā)驗收爭議。
- 保密要求高:涉及企業(yè)核心數(shù)據(jù)與商業(yè)機密。
因此,IT咨詢協(xié)議必須針對這些特性進行精細化設(shè)計。
二、IT咨詢協(xié)議的核心條款
一份完整的《信息技術(shù)咨詢協(xié)議》應包含以下關(guān)鍵條款,并緊扣“技術(shù)咨詢”這一主線:
1. 咨詢內(nèi)容與范圍
明確約定咨詢的具體事項、目標、交付物形式(如《現(xiàn)狀調(diào)研報告》《系統(tǒng)架構(gòu)方案》《安全滲透測試報告》等)及詳細程度。避免使用“提供全方位IT咨詢”等模糊表述。建議采用附件形式列出《工作說明書》(SOW),并約定范圍變更的處理流程。
2. 咨詢方式與進度
約定咨詢方的工作方式(駐場、遠程、定期會議)、項目里程碑、各階段時間節(jié)點。技術(shù)咨詢往往需要委托方配合提供數(shù)據(jù)、人員訪談、系統(tǒng)訪問權(quán)限等,協(xié)議中應明確雙方的配合義務(wù)及延誤責任。
3. 咨詢費用與支付
費用模式常見有:固定總價、按時計費、按階段付費、績效掛鉤。技術(shù)咨詢的支付節(jié)點通常與交付物驗收掛鉤。建議約定:合同簽訂后支付預付款(如30%),中期報告通過后支付40%,最終驗收后支付30%。同時明確差旅、第三方軟件采購等額外費用的承擔方。
4. 知識產(chǎn)權(quán)歸屬
這是IT咨詢協(xié)議中最易產(chǎn)生糾紛的條款。需區(qū)分:
- 背景知識產(chǎn)權(quán):雙方各自原有的技術(shù)、工具、方法論,仍歸原方所有。
- 前景知識產(chǎn)權(quán):咨詢過程中產(chǎn)生的報告、方案、代碼、模型等。
通常約定歸委托方所有,但咨詢方可保留在其業(yè)務(wù)中復用通用方法論、模板的權(quán)利。若涉及開源軟件或第三方組件,需明確許可條件。
5. 保密與數(shù)據(jù)安全
技術(shù)咨詢常涉及商業(yè)秘密、個人數(shù)據(jù)、源代碼等。協(xié)議應設(shè)定保密信息范圍、保密期限(通常為合同終止后3-5年)、例外情形(如法律要求披露)。根據(jù)《數(shù)據(jù)安全法》《個人信息保護法》,約定數(shù)據(jù)分類分級、跨境傳輸限制、安全事件通知義務(wù)及違約責任。
6. 驗收標準與異議處理
技術(shù)咨詢成果難以用客觀指標衡量,故驗收標準應盡可能具體化。例如:“《系統(tǒng)架構(gòu)方案》需包含至少3種備選架構(gòu)、每種架構(gòu)的性能估算及推薦理由,并經(jīng)委托方技術(shù)委員會評審通過。”驗收期通常為交付后10-15個工作日,委托方若不提出書面異議視為通過。若存在爭議,可約定由第三方專家評審。
7. 違約責任與責任限制
咨詢方違約(如交付延遲、成果不合格)應承擔什么責任?常見的有:減免費用、繼續(xù)履行、賠償損失。但技術(shù)咨詢損失往往難以舉證,故常設(shè)責任上限(如不超過合同總金額的100%)。委托方違約(如不配合、不付款)亦應承擔相應責任。注意:故意或重大過失、侵犯知識產(chǎn)權(quán)、違反保密義務(wù)等通常不適用責任上限。
8. 合同終止與后續(xù)服務(wù)
約定任意終止的條件(如提前30天書面通知)、終止后的費用結(jié)算、資料返還或銷毀。技術(shù)咨詢結(jié)束后,可能涉及運維支持、培訓、知識轉(zhuǎn)移等后續(xù)服務(wù),可在協(xié)議中一并約定或另簽補充協(xié)議。
三、常見風險與實務(wù)建議
風險1:范圍蔓延(Scope Creep)
委托方不斷追加新需求,導致咨詢方成本超支。建議:設(shè)立變更控制委員會,任何范圍變更需書面確認并調(diào)整費用與工期。
風險2:依賴方不配合
委托方未能及時提供數(shù)據(jù)或決策,導致項目延期。建議:在協(xié)議中明確委托方配合義務(wù)的具體時限,并約定因此造成的延期咨詢方免責。
風險3:知識產(chǎn)權(quán)歸屬不清
咨詢方在項目中使用了自有工具或預置模型,委托方誤以為買斷所有權(quán)利。建議:在附件中列明背景知識產(chǎn)權(quán)清單,并明確許可范圍。
風險4:驗收標準主觀
雙方對“咨詢報告是否合格”各執(zhí)一詞。建議:引入階段性評審、專家評審機制,并將驗收標準量化、可操作化。
風險5:數(shù)據(jù)泄露
咨詢方接觸敏感數(shù)據(jù),卻未采取足夠安全措施。建議:要求咨詢方通過ISO 27001認證,簽署數(shù)據(jù)處理協(xié)議(DPA),并約定安全審計權(quán)。
四、
信息技術(shù)咨詢協(xié)議不僅是法律文書,更是項目管理與風險控制的工具。圍繞“技術(shù)咨詢”這一核心,雙方應在協(xié)議中清晰界定咨詢范圍、交付標準、知識產(chǎn)權(quán)、保密責任與驗收機制,從而減少爭議、提升合作效率。在簽署前,建議由法務(wù)與技術(shù)負責人共同審核,必要時聘請專業(yè)律師把關(guān)。唯有如此,才能讓IT咨詢真正成為企業(yè)數(shù)字化轉(zhuǎn)型的助推器,而非法律糾紛的導火索。
如若轉(zhuǎn)載,請注明出處:http://www.jq83.cn/product/36.html
更新時間:2026-10-22 01:56:37